Pourquoi mettre en place un SOC managé ?
Les cyberattaques sont aujourd’hui permanentes, renforcées par l’IA. Les systèmes d’information deviennent toujours plus complexes et les experts en cybersécurité manquent. Dans ce contexte, un SOC Managé répond à quatre enjeux essentiels :
- Réduire le bruit : qualification et priorisation des alertes réellement critiques.
- Gagner en visibilité : corrélation des événements pour une vision unifiée des menaces.
- Assurer une surveillance 24/7 : détection, analyse et escalade continues par nos experts.
- Répondre aux exigences réglementaires (NIS 2, DORA, RGPD).
Ce que comprend notre offre de SOC Managé :
- Supervision & Détection : supervision 24/7 de vos infrastructures, détection en temps réel par analyse comportementale (IA/ML) et enrichissement des alertes via la Threat Intelligence.
- Technologies clés : EDR/XDR (HarfangLab, Palo Alto, Microsoft), SIEM pour la corrélation des logs et SOAR pour automatiser les réponses et réduire le temps de traitement (MTTR).
- Réponse & remédiation : traitement des incidents en coordination avec vos équipes, blocage des attaques et maintien en condition opérationnelle et de sécurité (MCO/MCS).
- Pilotage & reporting : rapports hebdomadaires, comité de pilotage mensuel et support client dédié avec gestion des escalades.
Comment fonctionne notre SOC Managé ?
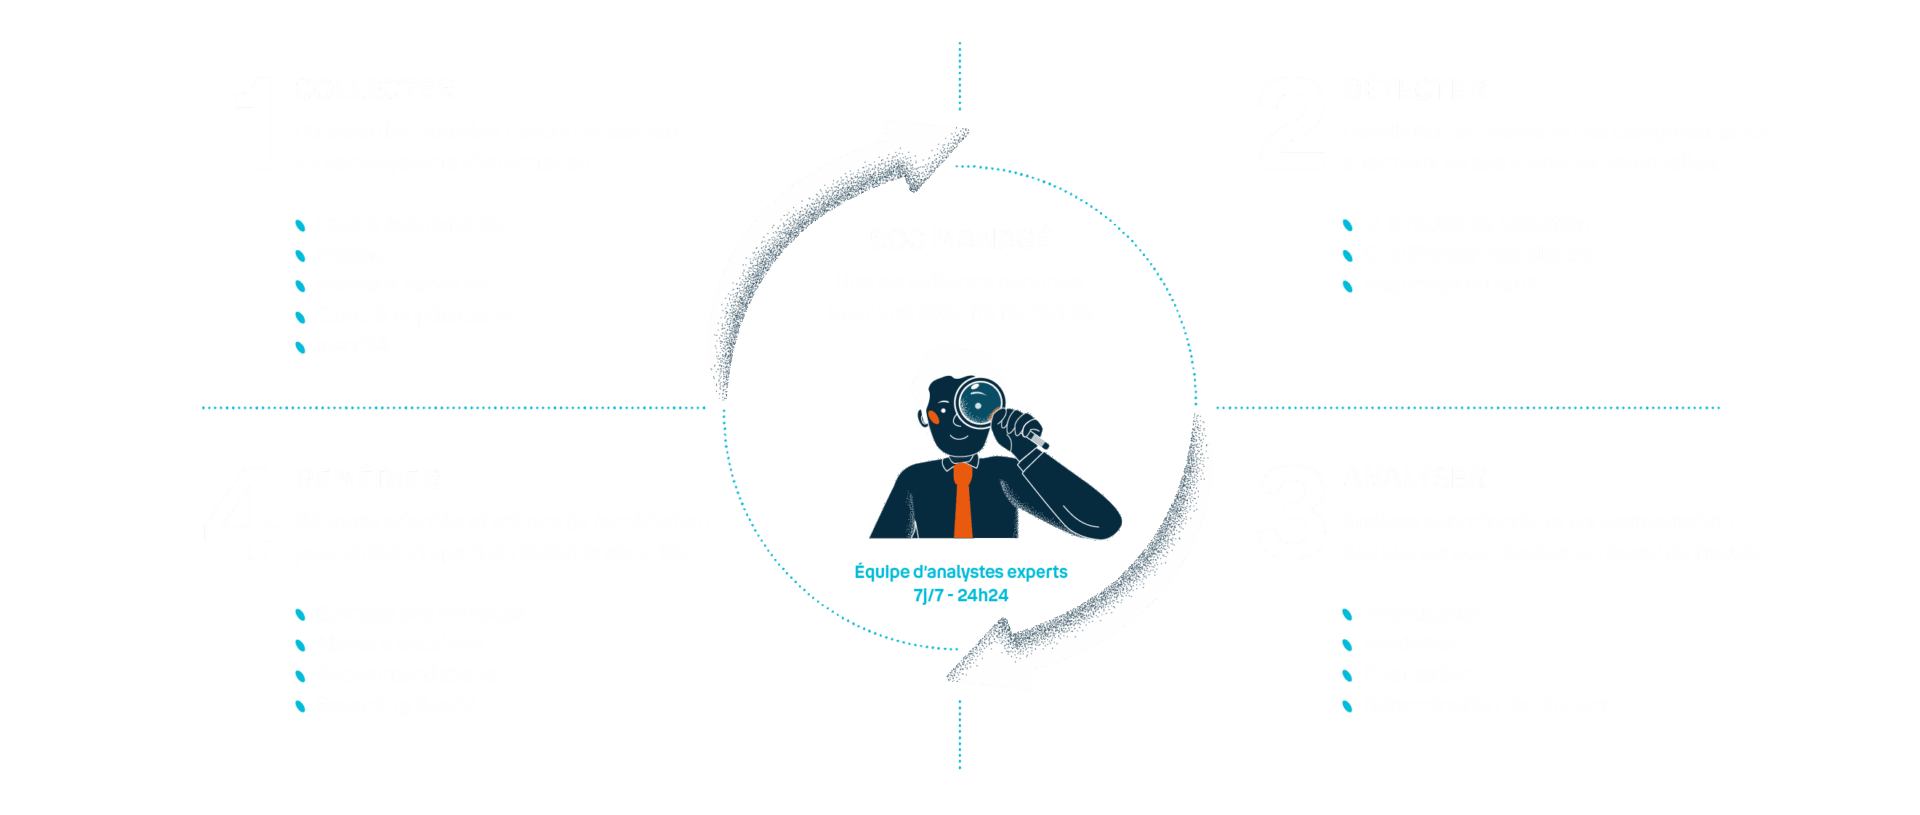
On vous accompagne à chaque étape

Initialisation
- Choix de l’éditeur
- Rappel des objectifs
- Définition du planning
- Identification des parties prenantes

Préparation & Conception
- Inventaire
- Définition des politiques
- Plan d’implémentation
- Architecture
- Transferts de compétences ciblés

Déploiement
- Ouverture des flux
- Configuration des politiques
- Qualification spécifique (serveurs critiques, IoT, etc.)

Transition run
- Apprentissage / LDD
- Mise en place des processus
- Règles de corrélations
- Pre-Run
- Transfert des connaissances
- Formation contextualisée
Pourquoi choisir notre SOC Managé ?

Souveraineté & conformité

Experts internes dédiés

Opérateur intégré

Flexibilité multi-éditeurs
Nous travaillons avec les meilleurs partenaires technologiques

Qu'est-ce qu'un SOC managé ? 
Un SOC managé (Security Operations Center managé) est un service de cybersécurité externalisé. Concrètement, une entreprise confie à un prestataire spécialisé trois missions clés :
- la surveillance continue de son infrastructure informatique,
- la détection des menaces,
- la réponse aux incidents, 24h/24 et 7j/7 (nuits et week-ends compris).
Ce modèle donne accès à des experts qualifiés et à des technologies avancées sans avoir à constituer une équipe interne. Résultat : une protection continue sur l’ensemble de votre système d’information et sur vos environnements cloud.
Quels sont les différents types de SOC ? 
Trois grands modèles structurent aujourd’hui le marché :
1. Le SOC interne
Géré directement par l’entreprise avec ses propres équipes, outils et gouvernance.
Avantage :
- Visibilité totale sur les opérations et maîtrise complète.
Inconvénient :
- Mobilise des budgets conséquents et impose de gérer en permanence les rotations d’analystes pour maintenir une couverture 24h/24.
2. Le SOC externe (ou SOC managé)
L’ensemble des opérations est délégué à un prestataire spécialisé qui mutualise ses ressources entre plusieurs clients.
Avantages :
- Qualification de la détection des incidents par une équipe experte dédiée.
- Recherche pro active des menaces grâce à la CTI partagée entre l’ensemble des clients.
- Faux positifs filtrés par des analystes expérimentés, ce qui libère les équipes internes.
3. Le SOC hybride (ou co-managé)
Il combine les deux approches : les équipes internes gardent la main sur les données sensibles et les décisions stratégiques, tandis que le prestataire renforce la surveillance opérationnelle.
À noter : certaines offres se concentrent sur un périmètre limité (Active Directory, endpoints…), tandis que les plus complètes couvrent l’ensemble de la surface d’attaque, on-premise comme cloud.
Qu’est-ce que la CTI ?
La CTI (Cyber Threat Intelligence, ou renseignement sur les cybermenaces) désigne l’ensemble des connaissances collectées, analysées et contextualisées sur les acteurs malveillants, leurs motivations, leurs capacités et leurs modes opératoires, dans le but d’aider une organisation à anticiper, détecter et répondre aux cyberattaques plutôt que de simplement les subir.
Concrètement, il s’agit de transformer des données brutes (indicateurs de compromission, TTP, vulnérabilités exploitées, activité sur le dark web, rapports d’incidents, etc.) en informations exploitables pour la prise de décision, que ce soit au niveau technique (règles de détection, blocage d’IOC), opérationnel (priorisation des correctifs, chasse aux menaces) ou stratégique (évaluation des risques, décisions d’investissement en sécurité).
On distingue généralement trois ou quatre niveaux de CTI selon leur granularité et leur public :
- La CTI stratégique s’adresse aux dirigeants et décideurs : elle décrit les tendances générales, les acteurs qui ciblent un secteur d’activité et les risques géopolitiques associés, sans entrer dans le détail technique.
- La CTI tactique concerne les tactiques, techniques et procédures (TTP) des attaquants, souvent structurées via des référentiels comme MITRE ATT&CK, et sert aux équipes de défense pour adapter leurs contrôles.
- La CTI opérationnelle porte sur des campagnes ou attaques spécifiques en cours, avec le contexte permettant de comprendre qui attaque, comment et pourquoi.
- La CTI technique regroupe les indicateurs de compromission bruts (adresses IP, hashs, domaines malveillants) directement injectables dans les outils de détection comme les SIEM ou les EDR.
L’objectif final de la CTI n’est pas seulement d’accumuler des données, mais de produire un renseignement pertinent, fiable et actionnable, généralement selon un cycle en plusieurs étapes : définition des besoins, collecte, traitement, analyse, diffusion, puis retour d’expérience.
Quels sont les avantages d'un SOC managé ?
- Protection proactive 24h/24 immédiate, sans recrutement spécialisé ni investissement lourd en outils.
- Coûts mutualisés entre plusieurs clients : une solution accessible, même pour les PME.
- Impact opérationnel réduit en cas d’incident, grâce à une détection et une remédiation rapides.
- Évolutivité : le prestataire s’adapte en continu à l’évolution de votre système d’information.
Quelle est la différence entre un SIEM et un SOAR ? Est-ce qu’ils peuvent être combinés ?
La fonction du SIEM (Security Information and Event Management) est là pour collecter et corréler automatiquement les logs et événements de sécurité provenant de l’ensemble de l’infrastructure informatique. Le SOAR (Security Orchestration, Automation and Response) quant à lui, a pour fonction d’orchestrer des incidents de sécurité et d’amener des réponses automatisées : l’isolation d’un poste compromis, réinitialisation d’un compte piraté, suppression à large échelle de mail phishing ou encore le blocage d’IP sur un firewall.
Comment le SOC répond-il aux enjeux de cybersécurité des entreprises ?
Face à des cybermenaces toujours plus sophistiquées, le SOC managé apporte une réponse structurée aux besoins réels des entreprises :
- réduire le délai de détection et de remédiation des attaques,
- garantir la conformité réglementaire,
- protéger les données sensibles sans mobiliser de ressources internes.
Grâce aux retours d’expérience accumulés sur de nombreux environnements (cloud et on-premise), les analystes identifient rapidement les comportements anormaux et neutralisent les menaces avant qu’elles n’engendrent des dommages durables.
Quel SOC choisir : managé ou interne ?
Le choix dépend avant tout de la maturité cyber de votre organisation et des ressources disponibles.
Un SOC interne convient aux grandes entreprises disposant déjà d’équipes sécurité structurées et d’un budget conséquent pour recruter, former et outiller durablement. En contrepartie, la surveillance permanente 365 jours par an exige des rotations d’équipes coûteuses, et sa mise en place est longue.
Un SOC managé est la solution la plus réaliste pour les structures qui partent de zéro ou souhaitent monter rapidement en niveau de protection. Il est opérationnel dès les premières semaines, inclut d’emblée la couverture 24h/24 et 365 jours par an dans l’abonnement, et repose sur un coût maîtrisé. Pour une PME ou une ETI aux ressources humaines limitées, il offre immédiatement une expertise spécialisée, des technologies de pointe et des rapports réguliers assortis d’indicateurs de performance, sans phase de recrutement ni déploiement long.
Exemple concret : une entreprise industrielle de 200 salariés accède, via un SOC managé, au même niveau de protection qu’un grand groupe — à un coût maîtrisé, avec des actions correctives pilotées directement par le prestataire.
Le SOC managé est-il compatible avec NIS 2 et DORA ?
Oui. Les réglementations NIS 2 et DORA exigent des entités concernées une capacité de détection, de gestion et de notification des incidents de sécurité. Un SOC managé y répond directement en assurant :
- une surveillance continue,
- une traçabilité des événements,
- des rapports d’incidents structurés.
Il couvre ainsi plusieurs exigences clés de ces deux textes. Faire appel à un partenaire qualifié facilite chaque étape de la mise en conformité, notamment la gestion des risques tiers et la résilience opérationnelle.
Quels environnements un SOC managé peut-il surveiller ?
Un SOC managé couvre un périmètre très large :
- postes de travail et serveurs,
- réseaux et messageries,
- environnements cloud (Azure, AWS, Microsoft 365),
applications métier.
Il s’intègre aux outils déjà en place via des connecteurs natifs ou des API (EDR, pare-feu, SIEM existant…). Cette flexibilité permet d’adapter la couverture à chaque infrastructure, qu’elle soit entièrement hébergée sur site ou hybride.
Combien coûte un SOC managé ?
Le tarif repose généralement sur un abonnement mensuel, dont le montant varie selon :
- la taille du parc informatique,
- le périmètre surveillé,
- le niveau de service souhaité.
Pour une petite structure, les prix démarrent autour de quelques centaines d’euros par mois. Une ETI dotée d’un environnement plus complexe peut, elle, s’attendre à plusieurs milliers d’euros mensuels. Dans tous les cas, ce modèle reste nettement moins onéreux qu’un SOC interne, dont la construction mobilise des budgets bien supérieurs.
Au-delà du montant, il est essentiel de raisonner en coût global. Un SOC managé transforme des dépenses d’investissement imprévisibles (recrutement, formation, achat et maintenance d’outils) en une charge mensuelle prévisible et maîtrisée. À cela s’ajoute un retour sur investissement indirect souvent décisif : une détection plus rapide réduit considérablement le coût potentiel d’une cyberattaque (interruption d’activité, perte de données, atteinte à la réputation, sanctions réglementaires). Investir dans un SOC managé revient ainsi, avant tout, à limiter le risque financier lié à un incident majeur.
Pour aller plus loin
Toutes nos actualités

-

Septembre 2026
WiFi d'entreprise : pourquoi votre commerce a besoin d'un réseau dédié ?#Accès internet
-
Août 2026
iPhone 17 vs 17 Pro : les fonctionnalités "pro" sont elles vraiment utiles pour les professionnels ?#Téléphonie Mobile